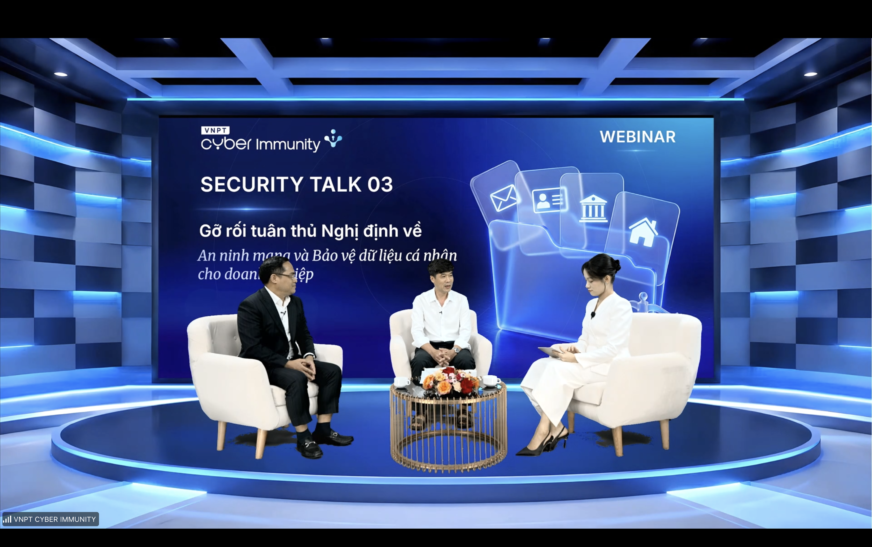
Luật Bảo vệ dữ liệu cá nhân có hiệu lực từ 1/1/2026, Luật An ninh mạng 2025 từ 1/7/2026, và Nghị định 330/2026/NĐ-CP đã đặt khung xử phạt từ 19/8/2026. Với doanh nghiệp, bảo vệ dữ liệu không còn là việc để đối phó khi có kiểm tra. Tại webinar Security Talk 03 do VNPT Cyber Immunity (VCI) tổ chức, các chuyên gia cho rằng năng lực bảo vệ dữ liệu đang trở thành nền tảng để kiểm soát rủi ro, duy trì hoạt động và củng cố niềm tin của khách hàng, đối tác.
Khung pháp lý mới và mức phạt
Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 được Quốc hội thông qua ngày 26/6/2025, là văn bản đầu tiên quy định toàn diện về thu thập, xử lý và lưu trữ dữ liệu cá nhân, thay cho mô hình điều chỉnh chủ yếu bằng nghị định trước đây. Luật An ninh mạng 2025 (116/2025/QH15) thông qua ngày 10/12/2025, có hiệu lực từ 1/7/2026, hợp nhất Luật An ninh mạng 2018 và Luật An toàn thông tin mạng 2015. Nghị định 330/2026/NĐ-CP ban hành ngày 19/8/2026 quy định xử phạt vi phạm hành chính trong an ninh mạng và bảo vệ dữ liệu cá nhân, với mức phạt tối đa 3 tỷ đồng với tổ chức cho vi phạm bảo vệ dữ liệu, 10 lần khoản thu có được với hành vi mua bán dữ liệu cá nhân, và 5% doanh thu năm trước với vi phạm chuyển dữ liệu xuyên biên giới.
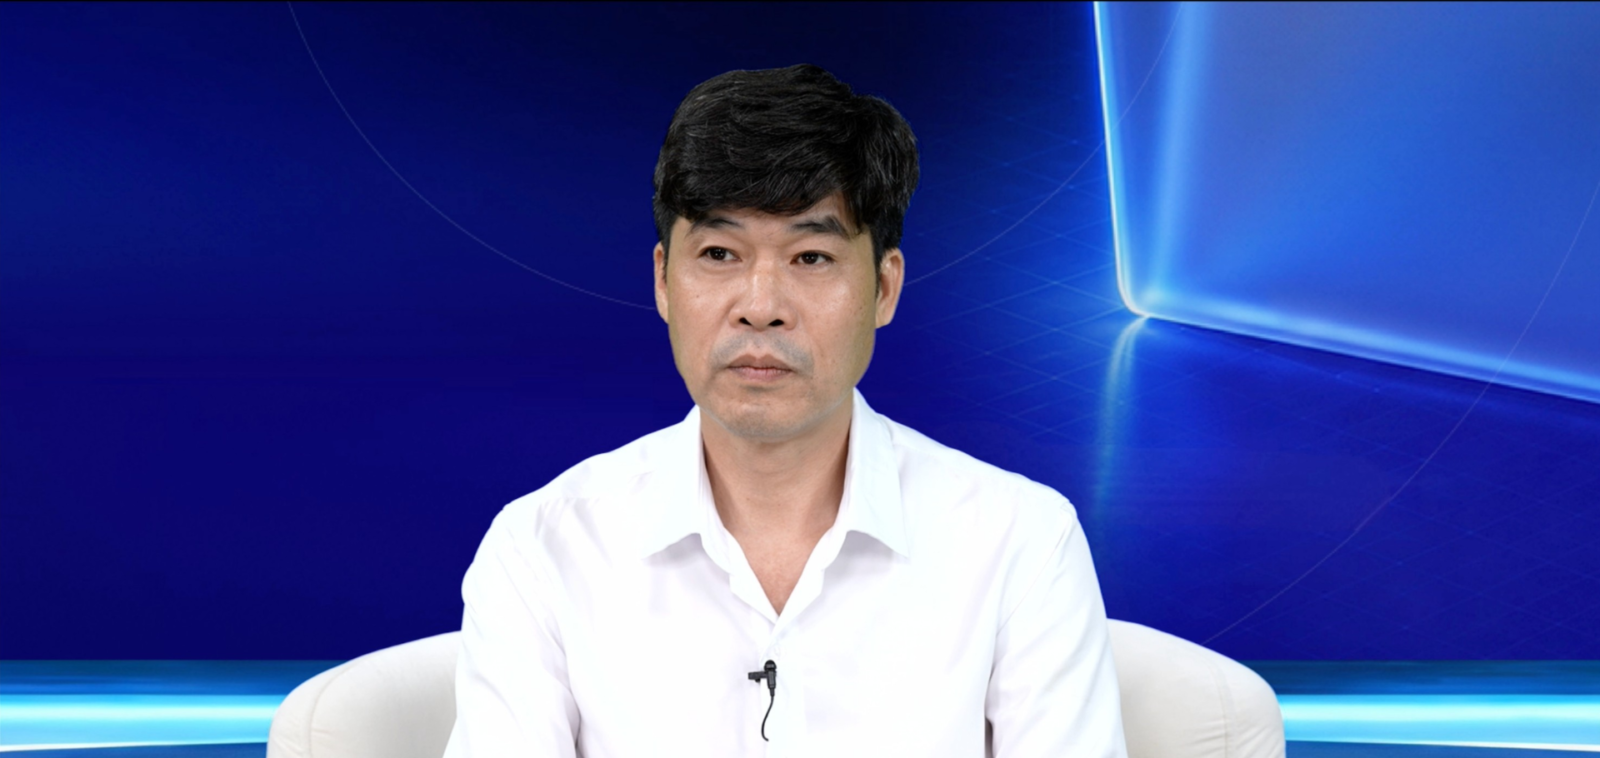
Theo Thạc sĩ, Luật sư Lưu Xuân Vĩnh, Luật sư sáng lập và điều hành, Trưởng bộ phận TMT và Trọng tài Quốc tế tại Asia Legal, doanh nghiệp cần rà soát căn cứ xử lý dữ liệu, sự đồng ý và quyền của chủ thể dữ liệu, nhân sự phụ trách và hồ sơ đánh giá tác động theo quy định. Vướng mắc phổ biến là doanh nghiệp chưa có bản đồ dữ liệu đầy đủ để xác định các hoạt động xử lý và trách nhiệm liên quan. Yêu cầu này không chỉ dành cho ngân hàng hay doanh nghiệp công nghệ, vì từ tuyển dụng, quản lý nhân sự đến tiếp thị và chăm sóc khách hàng, nhiều hoạt động thường nhật đều liên quan đến dữ liệu cá nhân.
Từ tuân thủ sang niềm tin
Ông Đặng Quốc Bình, chuyên gia Quy trình Tuân thủ đến từ VCI, cho rằng hệ thống cũ, dịch vụ bên ngoài và quyền truy cập chưa được kiểm soát đầy đủ là những thách thức đáng chú ý. Các biện pháp phân quyền, mã hóa, ghi nhật ký hoạt động và giám sát bất thường cần triển khai phù hợp với mức độ rủi ro, cùng với quy trình ứng phó sự cố, đầu mối phối hợp và người có thẩm quyền quyết định được xác định trước. Theo định hướng tư vấn của VCI, tuân thủ nên tích hợp vào quản trị thường xuyên, với sự phối hợp giữa con người, quy trình và công nghệ dưới sự chỉ đạo của Ban lãnh đạo. Trước hết, doanh nghiệp cần xây dựng bản đồ dữ liệu, xác định dữ liệu đang thu thập và lưu trữ ở đâu, ai có quyền truy cập, dữ liệu chia sẻ với bên nào và rủi ro cần ưu tiên.
Tuân thủ không thể chỉ đo bằng số lượng văn bản hay hồ sơ đã hoàn thành. Khi bảo vệ dữ liệu trở thành một phần của quản trị và vận hành, doanh nghiệp có thêm năng lực kiểm soát rủi ro, bảo vệ hoạt động kinh doanh và duy trì niềm tin khách hàng. VCI đồng thời triển khai dịch vụ tư vấn an toàn thông tin theo ISO/IEC 27001, tham chiếu NIST, và dịch vụ xây dựng chính sách an toàn thông tin để chuẩn hóa quy định nội bộ cho từng doanh nghiệp.